

Cuando una pyme sufre un ciberataque, los primeros minutos pueden marcar la diferencia entre un incidente controlado y una interrupción que paralice el negocio durante días. Tener claro quién debe actuar, qué sistemas deben protegerse y a qué contactos recurrir evita tomar decisiones improvisadas bajo presión.
Un plan de contingencia para pymes no tiene por qué ser un documento de decenas de páginas reservado para grandes empresas. Para un negocio pequeño o mediano, un protocolo de una o dos páginas, bien estructurado, actualizado y conocido por el equipo puede ser mucho más útil. En esta guía te explicamos qué debe incluir, cómo organizarlo y qué hacer durante las primeras fases de un incidente de ciberseguridad.
Sobre esta guía
Esta guía ha sido elaborada para pequeñas empresas y autónomos a partir de buenas prácticas de ciberseguridad y continuidad de negocio. Para reforzar la información, se han contrastado las recomendaciones relacionadas con respuesta ante incidentes, continuidad de negocio y notificación de brechas de datos personales con recursos oficiales de INCIBE, INCIBE-CERT y la Agencia Española de Protección de Datos (AEPD).
Última revisión: agosto de 2026.
Las recomendaciones de este artículo tienen carácter informativo y no sustituyen el asesoramiento técnico, jurídico o profesional necesario cuando un incidente pueda afectar gravemente a la actividad de una empresa o a datos personales.
Por qué un plan de contingencia no es un lujo, sino una necesidad básica
Sin un plan previo, los primeros minutos de un incidente suelen caracterizarse por la indecisión: nadie sabe muy bien a quién avisar, si se debe apagar el equipo afectado o no, ni qué información hay que preservar antes de tomar cualquier decisión. Esa indecisión, multiplicada por el nerviosismo del momento, es la que suele agravar innecesariamente la mayoría de incidentes, tal y como explicamos en nuestra guía sobre [qué hacer si eres víctima de un ciberataque].
Un plan de contingencia no elimina el riesgo de sufrir un ataque, pero reduce de forma muy significativa el tiempo de reacción y, con ello, el daño final.
Checklist de Ciberseguridad para Pequeñas Empresas
Elemento 1: Identificación de responsables
Lo primero que debe recoger el plan es, con nombres y apellidos (o cargos, si prefieres mantenerlo genérico), quién asume cada función durante un incidente:
- Quién decide desconectar un dispositivo o sistema de la red.
- Quién se encarga de contactar con soporte técnico externo, si el negocio no cuenta con personal de IT propio.
- Quién comunica el incidente a clientes o proveedores, si es necesario.
- Quién gestiona la posible notificación a la Agencia Española de Protección de Datos, si el incidente afecta a datos personales (repasamos el proceso completo en nuestra guía sobre [cómo notificar una brecha de seguridad a la AEPD]).
En un negocio muy pequeño, es posible que una sola persona (probablemente tú mismo) asuma varias de estas funciones. Aun así, escribirlo explícitamente evita la indecisión del «pensaba que se encargaba otro».
Elemento 2: Inventario básico de sistemas críticos
El plan debe recoger, de forma sencilla, qué sistemas son críticos para la actividad diaria del negocio y dónde está la información necesaria para gestionarlos en una emergencia:
- Proveedor de hosting y datos de acceso (guardados de forma segura, no en el propio documento).
- Proveedor de correo electrónico corporativo.
- Software de facturación y gestión utilizado.
- Ubicación y acceso a las copias de seguridad, siguiendo las buenas prácticas que detallamos en [cómo hacer copias de seguridad automáticas de tu negocio].
- Proveedor de la pasarela de pago, si el negocio tiene tienda online.
No es necesario detallar contraseñas en este documento (por motivos obvios de seguridad); basta con saber qué sistemas existen y quién tiene acceso a ellos o a un gestor de contraseñas compartido.
Elemento 3: Protocolo de primeros pasos
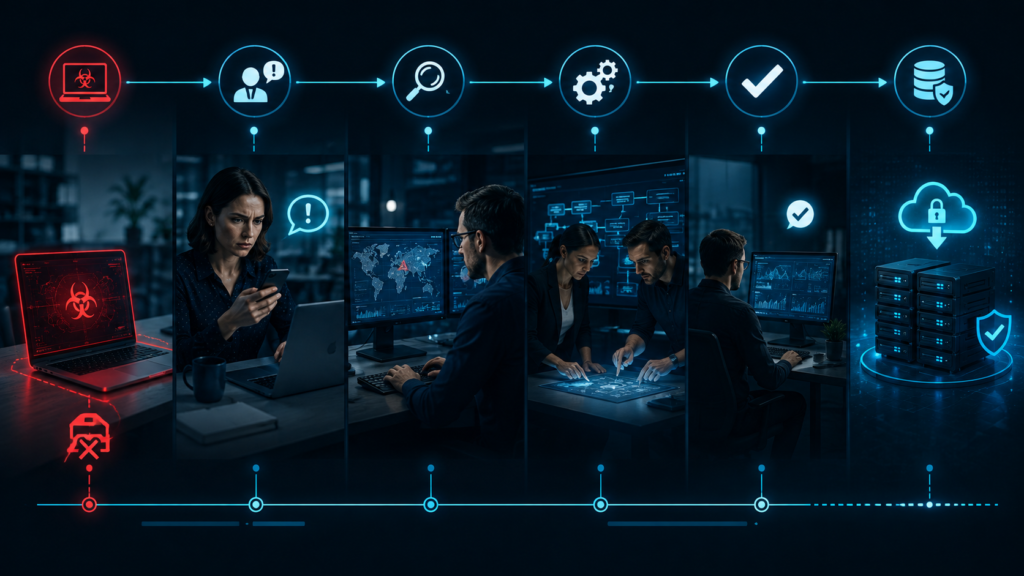
Esta es la parte más operativa del plan: una secuencia corta y clara de qué hacer en cuanto se detecta un posible incidente, antes incluso de saber con certeza de qué tipo se trata.
- Aislar de la red el dispositivo afectado, siguiendo el procedimiento interno definido y evitando acciones que puedan destruir evidencias si el incidente requiere un análisis técnico posterior.
- Avisar a la persona responsable designada en el plan.
- No intentar «solucionarlo» de forma improvisada sin haber valorado antes las opciones disponibles.
- Documentar lo ocurrido: qué se observó, a qué hora, en qué dispositivo.
- Contactar con el soporte técnico o proveedor de seguridad de confianza si el problema supera la capacidad interna.
Antes de aplicar cualquier medida, conviene identificar rápidamente qué tipo de incidente se está produciendo y cuál debe ser la primera actuación. Esta tabla sirve como referencia rápida durante los primeros minutos:
| Situación | Prioridad | Primera actuación |
| Equipo infectado | 🔴 Alta | Aislarlo de la red |
| Cuenta comprometida | 🔴 Alta | Bloquear/revocar acceso |
| Web caída | 🟠 Alta | Comprobar hosting y disponibilidad |
| Sospecha de brecha de datos | 🔴 Alta | Evaluar alcance y riesgo |
| Pérdida de archivos | 🔴 Alta | Comprobar copias de seguridad |
| Correo sospechoso | 🟡 Media | No interactuar y reportarlo |
Elemento 4: Canales de contacto de emergencia
El plan debe incluir, ya preparados de antemano, los contactos que pueden ser necesarios durante un incidente real, para no tener que buscarlos con prisas en el peor momento:
- Contacto de un técnico o empresa de soporte informático de confianza.
- Línea de ayuda de INCIBE para incidentes de ciberseguridad.
- Contacto de la aseguradora de ciberriesgo, si el negocio cuenta con una póliza contratada (si todavía no tienes una, puede interesarte nuestra guía sobre [seguro de ciberriesgo para pymes]).
- Contacto del proveedor de hosting o de la pasarela de pago, si el negocio depende de una tienda online.
Elemento 5: Protocolo de comunicación externa
Uno de los aspectos que más se improvisa, y con peores resultados, es la comunicación hacia clientes o proveedores en caso de que el incidente les afecte directamente. Definir de antemano algunos principios básicos evita errores costosos en el momento de mayor presión:
- No minimizar ni negar un incidente confirmado ante quienes puedan verse afectados.
- Preparar, aunque sea de forma orientativa, un mensaje base que pueda adaptarse rápidamente a la situación real.
- Tener claro en qué plazo existe obligación legal de notificación si hay datos personales comprometidos.
Elemento 6: Revisión posterior (lecciones aprendidas)
Una vez resuelto el incidente, el plan debería incluir un último paso, a menudo olvidado: dedicar un tiempo a revisar qué ha fallado y qué medidas se podrían haber tomado antes para evitarlo o mitigarlo. Este análisis posterior es el que realmente convierte un incidente puntual en una mejora estructural de la seguridad del negocio, tal y como explicamos con más detalle en [cómo recuperar tu negocio tras un ciberataque].
Ejemplo simplificado de plan de contingencia para una pyme pequeña
Para que puedas adaptarlo directamente a tu negocio, aquí tienes una estructura mínima viable:
Responsables: Persona 1 – decisión técnica inmediata (desconectar equipos, contactar soporte) Persona 2 – comunicación con clientes y proveedores Persona 3 – gestión de aspectos legales y notificación a la AEPD si aplica
Sistemas críticos y dónde está la información de acceso: (Listado breve de hosting, correo, facturación, copias de seguridad)
Primeros pasos ante cualquier incidente sospechoso: (La secuencia de 5 pasos detallada más arriba)
Contactos de emergencia: (Soporte técnico, INCIBE, aseguradora si existe)
Revisión posterior: Reunión breve tras cualquier incidente para documentar causas y mejoras.
Cómo mantener el plan actualizado
Un plan de contingencia que se redacta una vez y no se vuelve a revisar pierde utilidad con el tiempo: cambian proveedores, cambia el equipo, cambian los sistemas utilizados. Revísalo al menos una vez al año, y siempre que se produzca un cambio relevante (nuevo proveedor de hosting, incorporación de personal con acceso a sistemas críticos, apertura de una tienda online).
Por qué esto compensa incluso en un negocio muy pequeño
Puede parecer que un protocolo formal de este tipo es excesivo para un negocio de dos o tres personas, pero la experiencia del sector demuestra justo lo contrario: en los negocios más pequeños, la ausencia de un plan claro suele traducirse en una reacción mucho más lenta y desordenada, precisamente porque no existe la estructura de departamentos que, en una empresa más grande, ya distribuye estas funciones de forma natural. Dedicar dos o tres horas a definir este plan es una de las inversiones de tiempo con mejor retorno de toda la gestión de ciberseguridad de un negocio pequeño, y complementa bien el resto de medidas que repasamos en nuestra guía de [cómo proteger tu pyme de un ciberataque con poco presupuesto].
Un plan de contingencia para una pyme es un conjunto de procedimientos que establece qué hacer ante un incidente que pueda interrumpir la actividad del negocio, incluyendo responsables, sistemas críticos, contactos de emergencia y pasos de recuperación.
Debe incluir como mínimo los responsables del incidente, un inventario de sistemas críticos, el protocolo de actuación inicial, contactos de emergencia, medidas de comunicación y un procedimiento de revisión posterior.
Como mínimo, conviene revisarlo una vez al año y siempre que cambien aspectos importantes del negocio, como proveedores, sistemas, empleados con acceso a información crítica o servicios online.
Sí. Incluso una empresa de dos o tres personas puede beneficiarse de un plan sencillo. No tiene que ser un documento complejo: lo importante es que determine quién actúa, qué sistemas son prioritarios y qué pasos deben seguirse durante un incidente.
Consejo de PymeCiber
No esperes a sufrir un ciberataque para escribir tu plan de contingencia. Dedica ahora un par de horas a dejar por escrito quién debe actuar, qué sistemas son críticos, dónde están las copias de seguridad y a quién contactar en caso de emergencia. Un plan sencillo y actualizado puede ahorrar muchas horas de incertidumbre cuando cada minuto cuenta.
Conclusión
Un plan de contingencia eficaz no depende de su extensión ni de su complejidad, sino de que exista, se conozca y se revise periódicamente. Saber de antemano quién decide, a quién avisar y qué pasos seguir en los primeros minutos de un incidente marca, en la práctica, la diferencia entre una interrupción controlada y una crisis que se alarga durante días, con el coste económico y reputacional que eso conlleva para un negocio de cualquier tamaño.