

En nuestras guías sobre [ciberseguridad para autónomos] y [cómo proteger tu pyme con poco presupuesto] explicamos el razonamiento y el orden de prioridad detrás de cada medida. Este artículo funciona como complemento práctico: un checklist directo, sin rodeos, que puedes repasar tú mismo o junto a tu equipo en menos de una hora para saber exactamente dónde está tu negocio y qué te queda pendiente.
Te recomendamos guardar esta página o imprimirla, y revisarla cada 3-6 meses, ya que la ciberseguridad no es un proyecto que se termina, sino un hábito que se mantiene.
En PymeCiber elaboramos nuestros contenidos con un enfoque práctico pensado para autónomos y pequeñas empresas. Nuestro objetivo es explicar la ciberseguridad de forma clara, sin tecnicismos innecesarios y priorizando medidas que realmente puedan aplicarse con presupuestos reducidos.
Esta guía se basa en recomendaciones publicadas por organismos especializados como INCIBE, CCN-CERT, ENISA y el NIST (National Institute of Standards and Technology), adaptándolas a la realidad de los trabajadores autónomos, que normalmente gestionan solos la tecnología, los clientes y la información de su negocio.
Todos los artículos se revisan periódicamente para mantenerlos actualizados frente a las nuevas amenazas y buenas prácticas de seguridad.
Bloque 1: Contraseñas y accesos
- [ ] Ninguna contraseña se repite entre dos o más servicios distintos.
- [ ] El doble factor de autenticación (2FA) está activado en correo, banca online y herramientas de gestión.
- [ ] Se utiliza un gestor de contraseñas, individual o compartido con el equipo.
- [ ] Los accesos de antiguos empleados o colaboradores han sido revocados.
- [ ] Nadie comparte contraseñas por WhatsApp, correo sin cifrar o notas físicas visibles.
- [ ] Los accesos de administrador se limitan a quien realmente los necesita.
Si alguno de estos puntos falla, empieza por aquí: es, con diferencia, el bloque con mejor relación entre esfuerzo y reducción de riesgo, como explicamos en detalle en nuestra guía sobre [qué es un ataque de fuerza bruta y cómo evitarlo].
Bloque 2: Correo electrónico
- [ ] El equipo sabe identificar las señales básicas de un correo de phishing.
- [ ] Existe la costumbre de verificar por otro canal cualquier solicitud de pago o cambio de datos bancarios.
- [ ] Se ha revisado que no existan reglas de reenvío automático no autorizadas en las cuentas corporativas.
- [ ] El correo de recuperación y el teléfono asociado a las cuentas están actualizados.
- [ ] Existe un canal claro (a quién avisar) si alguien recibe un correo sospechoso.
Puedes usar nuestra guía sobre [cómo identificar un correo de phishing paso a paso] como material de formación rápida para todo el equipo.
Bloque 3: Dispositivos
- [ ] Todos los equipos tienen las actualizaciones automáticas activadas.
- [ ] Existe un antivirus con protección en tiempo real instalado en todos los dispositivos de trabajo.
- [ ] Los dispositivos móviles usados para el negocio tienen bloqueo de pantalla activado.
- [ ] Se ha revisado qué aplicaciones tienen permisos innecesarios (cámara, micrófono, ubicación) en los dispositivos de la empresa.
- [ ] Los equipos que ya no se usan han sido borrados de forma segura antes de reciclarse o venderse.
Bloque 4: Red y conexión
- [ ] La contraseña del router ha sido cambiada respecto a la de fábrica.
- [ ] Existe una red wifi separada para invitados, distinta de la red interna del negocio.
- [ ] El firmware del router se mantiene actualizado.
- [ ] Si se usa acceso remoto (VPN, escritorio remoto), está protegido con contraseña robusta y 2FA.
- [ ] Si tienes una web o tienda online, cuentas con algún tipo de protección frente a ataques DDoS (consulta nuestra guía sobre [qué es el DDoS y cómo afecta a una web]).
Bloque 5: Copias de seguridad
- [ ] Existen copias de seguridad automáticas de toda la información crítica del negocio.
- [ ] Al menos una copia está desconectada o aislada de la red principal.
- [ ] Se ha probado alguna vez el proceso real de restauración, no solo la creación de la copia.
- [ ] Se sabe con qué frecuencia se actualizan esas copias (diaria, semanal) y si es suficiente para tu actividad.
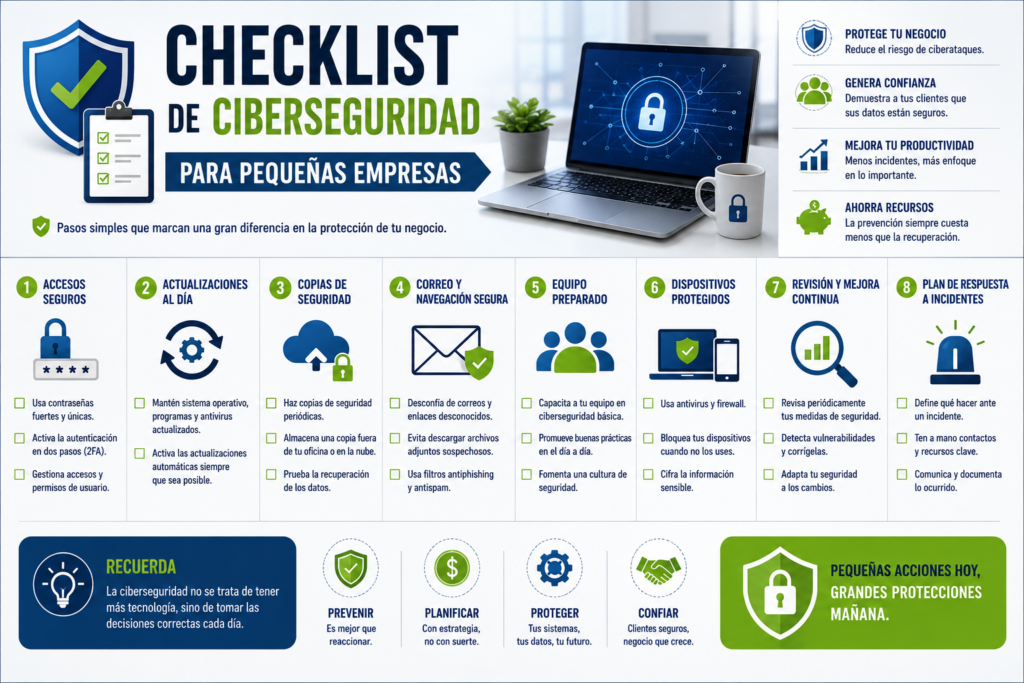
Bloque 6: Personas y formación
- [ ] Todo el equipo conoce, al menos a nivel básico, qué es el phishing y la ingeniería social.
- [ ] Existe algún tipo de recordatorio o formación periódica, no solo una charla puntual al incorporarse.
- [ ] Las nuevas incorporaciones reciben las normas básicas de seguridad desde el primer día.
- [ ] Existe una cultura de «está bien preguntar» ante algo sospechoso, sin miedo a parecer exagerado.
Repasa nuestra guía sobre [qué es la ingeniería social y ejemplos reales] si quieres materiales concretos para esta formación.
Bloque 7: Datos y cumplimiento
- [ ] Sabes qué datos personales de clientes o empleados gestiona tu negocio.
- [ ] Existe una política de privacidad publicada y actualizada en tu web, si recoges datos online.
- [ ] Sabes qué harías (y en qué plazo) si tuvieras que notificar una brecha de seguridad a la AEPD.
- [ ] El acceso a los datos de clientes está limitado a quien realmente lo necesita para su trabajo.
Este bloque lo desarrollamos en detalle en nuestra categoría de Normativa y Cumplimiento, especialmente relevante si gestionas datos de clientes de forma habitual.
Bloque 8: Respuesta ante incidentes
- [ ] Existe un protocolo básico, aunque sea de una sola página, sobre qué hacer ante un incidente.
- [ ] Se sabe quién tiene autoridad para desconectar un dispositivo de la red si es necesario.
- [ ] Se conoce el contacto de INCIBE y de un técnico de confianza al que recurrir si el problema supera la capacidad interna.
- [ ] Se sabe si el negocio cuenta con un seguro de ciberriesgo y qué cubre exactamente.
Para el detalle completo paso a paso, consulta [qué hacer si eres víctima de un ciberataque].
Cómo interpretar tus resultados
Si has marcado la mayoría de puntos del Bloque 1 y 2: tienes cubierta la parte que reduce el mayor porcentaje de riesgo con menos esfuerzo. Es un buen punto de partida, pero no te confíes: sigue avanzando con el resto de bloques.
Si fallan varios puntos del Bloque 5 (copias de seguridad): esta debería ser tu prioridad inmediata, ya que es la diferencia entre un incidente molesto y una crisis que puede paralizar el negocio durante días.
Si fallan varios puntos del Bloque 6 (personas y formación): por muy buena que sea tu tecnología, el eslabón humano seguirá siendo tu mayor vulnerabilidad. Dedica tiempo a esto antes que a comprar más herramientas.
Si fallan varios puntos del Bloque 7 (datos y cumplimiento): conviene resolverlo cuanto antes, ya que aquí no solo hablamos de riesgo técnico, sino de posibles implicaciones legales y sanciones.
Con qué frecuencia repasar este checklist
No es un ejercicio de una sola vez: te recomendamos revisarlo cada 3-6 meses, y siempre que ocurra algún cambio relevante en tu negocio (nuevas incorporaciones, cambio de proveedor de software, apertura de una tienda online). La ciberseguridad de una pyme no es un proyecto con fecha de finalización, sino un conjunto de hábitos que hay que mantener activos en el tiempo.
Pregunats frecuentes
Lo recomendable es revisarlo cada 3 o 6 meses y siempre que haya cambios importantes en la empresa, como nuevas incorporaciones o nuevos sistemas.
No. Es una herramienta práctica para detectar los problemas más habituales, pero una auditoría profesional es recomendable cuando la empresa maneja datos especialmente sensibles o tiene una infraestructura compleja.
Empieza por contraseñas, doble factor de autenticación y copias de seguridad. Son las medidas que más reducen el riesgo con menos coste.
Sí, aunque los autónomos probablemente obtengan mejores resultados siguiendo primero nuestra guía específica de ciberseguridad para autónomos.
Consejo de PymeCiber: No intentes completar todo el checklist en un solo día. Prioriza los bloques de contraseñas, correo electrónico y copias de seguridad. Son las medidas que ofrecen la mayor protección con el menor esfuerzo y presupuesto.
Conclusión
Este checklist no sustituye a una auditoría profesional si tu negocio maneja datos especialmente sensibles o ha crecido considerablemente, pero cubre, en un formato rápido y accionable, la inmensa mayoría de los puntos que marcan la diferencia entre un negocio expuesto y uno razonablemente protegido. Repásalo con calma, prioriza los bloques donde más puntos te falten, y utilízalo como punto de referencia recurrente, no como una lista que se completa una única vez y se olvida.