

Qué es el Phishing: 10 Señales para Detectarlo (Guía 2026)
Recibes un correo que parece proceder de tu banco y te informa de que tu cuenta será bloqueada. O quizá recibes un SMS de una supuesta empresa de paquetería que te pide pagar una pequeña cantidad para recibir un paquete. También puede llegar un mensaje que parece escrito por tu jefe, un compañero o un proveedor y que solicita una transferencia urgente.
Todos estos casos pueden ser intentos de phishing.
Pero, ¿qué es exactamente el phishing? Es una técnica de ingeniería social utilizada por los ciberdelincuentes para suplantar a personas, empresas u organismos legítimos con el objetivo de robar contraseñas, datos bancarios, información personal o credenciales de acceso, e incluso conseguir que la víctima realice un pago o descargue contenido malicioso.
En esta guía aprenderás qué es el phishing, cómo funciona, qué tipos existen, cómo detectar un mensaje fraudulento con 10 señales de alarma, y qué hacer si ya has caído en la estafa. También veremos por qué es especialmente peligroso para pymes y autónomos, y qué medidas adoptar para reducir el riesgo.
| Tipo | Medio | Objetivo |
|---|---|---|
| Email phishing | Correo electrónico | Robar credenciales o información |
| Smishing | SMS o mensajería | Robar datos o provocar un pago |
| Vishing | Llamada telefónica | Obtener información o realizar fraude |
| Spear phishing | Correo o mensaje personalizado | Atacar a una persona concreta |
| Whaling | Correo o mensaje dirigido a directivos | Conseguir pagos o información sensible |
| Phishing en redes sociales | Instagram, WhatsApp, LinkedIn, etc. | Robar cuentas o dirigir a webs fraudulentas |
¿Qué es el phishing?
El phishing es una técnica de ciberdelincuencia que consiste en hacerse pasar por una entidad de confianza (un banco, una empresa, un organismo público o incluso un contacto conocido) para engañar a la víctima y conseguir que revele información sensible: contraseñas, datos bancarios, números de tarjeta o credenciales de acceso a sistemas de empresa.
El nombre proviene del inglés fishing («pescar»), con una «ph» que hace referencia a la jerga hacker de los años 90. La metáfora es exacta: el atacante lanza un «cebo» (un correo, un SMS, una llamada) esperando que alguien «muerda el anzuelo».
A diferencia de otros ciberataques que explotan vulnerabilidades técnicas de un sistema, el phishing explota algo mucho más difícil de «parchear»: la confianza y la falta de atención humana. Por eso sigue siendo, año tras año, una de las puertas de entrada más utilizadas para robos de datos, fraudes económicos y ataques de ransomware en empresas de todos los tamaños.
Cómo funciona un ataque de phishing
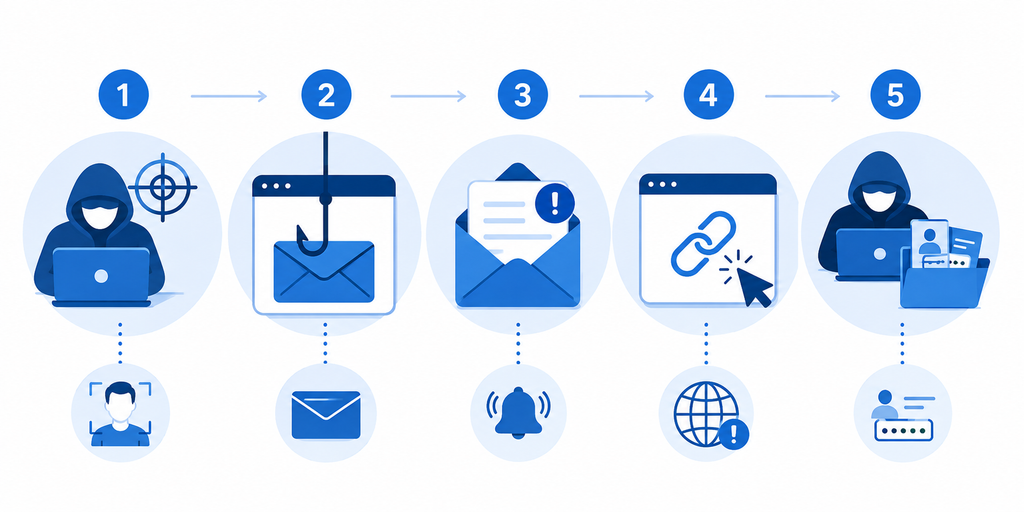
El esquema básico de un ataque de phishing suele seguir estos pasos:
- Selección del objetivo. Puede ser masiva (millones de correos genéricos) o dirigida a una persona o empresa concreta (lo que se conoce como spear phishing).
- Creación del cebo. El atacante diseña un mensaje que imita a la perfección la identidad visual de una marca conocida: logotipo, tipografía, tono, incluso el pie de firma de un empleado real.
- Generación de urgencia. Casi todos los mensajes de phishing incluyen un elemento de presión: «tu cuenta será bloqueada en 24 horas», «pago pendiente», «actividad sospechosa detectada». El objetivo es que actúes rápido y sin pensar.
- El enlace o archivo trampa. El mensaje incluye un enlace a una web falsa (una réplica casi idéntica de la original) o un archivo adjunto con malware.
- Captura de datos o infección. Si introduces tus credenciales en la web falsa, el atacante las recibe en tiempo real. Si abres el archivo adjunto, puede instalarse malware en tu equipo sin que lo notes.
Tipos de phishing más comunes
No todo el phishing llega por correo electrónico. Estas son las variantes que más deberías vigilar:
Email phishing
La forma clásica: un correo que suplanta a un banco, una plataforma de pago (PayPal, Bizum) o un servicio muy usado (Netflix, Microsoft, Correos). Suele incluir un enlace a una página de login falsa.
Smishing (phishing por SMS)
Mensajes de texto que simulan ser de empresas de paquetería, bancos o la Seguridad Social. Muy habituales los falsos avisos de «tienes un paquete retenido, paga la tasa aduanera aquí».
Vishing (phishing por voz/llamada)
Llamadas telefónicas en las que el atacante se hace pasar por un técnico de soporte, un empleado del banco o incluso de la policía, para conseguir datos o convencer a la víctima de realizar una transferencia.
Spear phishing
Ataque dirigido a una persona concreta, normalmente con acceso a información valiosa dentro de una empresa (contabilidad, dirección, RRHH). El atacante investiga previamente a la víctima en redes sociales o webs corporativas para que el mensaje resulte totalmente creíble.
Whaling (fraude del CEO)
Una variante de spear phishing dirigida a directivos o mandos altos, o que suplanta a un directivo para ordenar un pago o transferencia urgente a un empleado de administración. Es responsable de algunas de las mayores pérdidas económicas por ciberfraude en pymes.
Phishing por redes sociales y mensajería
Mensajes directos en Instagram, WhatsApp o LinkedIn que suplantan a un contacto, una marca o incluso un perfil verificado, a menudo con enlaces a sorteos falsos o «ofertas exclusivas».
Cómo detectar un intento de phishing: 10 señales de alarma
Aunque los ataques cada vez están mejor elaborados, casi siempre hay señales que permiten identificarlos si sabes dónde mirar.
1. El remitente parece sospechoso
Revisa la dirección de correo completa, no solo el nombre que se muestra. Un correo que dice ser de «Banco Santander» pero llega desde una dirección tipo soporte@santander-verificacion.info es una señal clara de fraude.
2. El mensaje intenta meterte prisa
Frases como «tu cuenta será suspendida en 24 horas» o «actividad sospechosa detectada, verifica ahora» buscan que actúes por impulso, sin pararte a analizar el mensaje.
3. El enlace no coincide con la página oficial
Antes de hacer clic, pasa el cursor por encima del enlace (sin pulsarlo) para ver la URL real que aparece en la parte inferior del navegador o del cliente de correo. Si el texto dice «Banco Santander» pero el enlace apunta a un dominio extraño, es phishing.
4. Solicita contraseñas o códigos de seguridad
Ninguna entidad seria (banco, Hacienda, Seguridad Social) pide contraseñas, PIN o el código completo de tu tarjeta por correo, SMS o teléfono.
5. Incluye archivos adjuntos inesperados
Especialmente si son ejecutables (.exe), macros de Office (.docm, .xlsm) o archivos comprimidos (.zip, .rar) que no esperabas recibir.
6. Hay errores o una redacción extraña
Los errores ortográficos pueden ser una señal, aunque no debes confiar únicamente en ellos: los ataques más sofisticados ya casi no los tienen.
7. El mensaje no tiene sentido con tu actividad
Si recibes una factura, aviso de entrega, devolución o solicitud de pago relacionada con algo que no has realizado, detente y verifica la información.
8. El dominio intenta parecerse al oficial
Los atacantes pueden registrar dominios que visualmente se parecen al de una empresa legítima (letras cambiadas, guiones añadidos, extensiones distintas) para engañar al usuario.
9. Solicita un pago inesperado
Una petición urgente de transferencia, pago de factura o cambio de cuenta bancaria debe verificarse por un canal alternativo antes de realizar cualquier operación.
10. El mensaje parece demasiado perfecto
Un diseño profesional, un logotipo correcto o el nombre de una persona conocida no garantizan que el mensaje sea legítimo. Los ciberdelincuentes pueden copiar la imagen de empresas y personas reales con gran precisión.

Errores comunes que facilitan un ataque de phishing: muchos ataques tienen éxito porque las víctimas actúan sin verificar la información. Hacer clic en enlaces sin comprobar el dominio, reutilizar contraseñas o responder rápidamente a mensajes urgentes son algunos de los errores más frecuentes. Dedicar unos segundos a revisar el remitente y acceder siempre desde la web oficial puede evitar la mayoría de los casos.
Ejemplos reales de phishing
Los ataques de phishing utilizan diferentes excusas dependiendo de la persona o empresa a la que intenten engañar.
Ejemplo 1: supuesto banco
«Hemos detectado actividad sospechosa en su cuenta. Para evitar el bloqueo, verifique sus datos inmediatamente mediante el siguiente enlace.»
¿Por qué es sospechoso? El mensaje utiliza urgencia y solicita acceder mediante un enlace. En lugar de usarlo, entra directamente en la aplicación o página oficial de tu banco.
Ejemplo 2: supuesto paquete
«Tu paquete no ha podido ser entregado. Debes abonar 2,99 € para programar una nueva entrega.»
¿Por qué es sospechoso? Los mensajes sobre paquetes son un reclamo muy frecuente para conseguir datos personales o bancarios. Si esperas un paquete, comprueba el estado desde la web o app oficial de la empresa de transporte.
Ejemplo 3: solicitud urgente de una transferencia
«Hola, necesito que realices esta transferencia antes de las 15:00. Estoy en una reunión y no puedo hablar por teléfono.»
¿Por qué es sospechoso? En una empresa, una solicitud urgente de transferencia debe verificarse mediante un segundo canal. Que el mensaje parezca proceder de un responsable no garantiza que sea legítimo.
Ejemplo 4: supuesta Agencia Tributaria
Un caso muy habitual en España: un correo que simula venir de la Agencia Tributaria, informando de que «tienes una devolución de impuestos pendiente» y que debes «verificar tus datos bancarios» a través de un enlace. INCIBE ha documentado campañas que suplantaban a la Agencia Tributaria mediante correos y SMS fraudulentos, por lo que cualquier comunicación de este tipo debe verificarse directamente a través de los canales oficiales de la AEAT, sin utilizar los enlaces incluidos en el mensaje.
Qué hacer si has caído en un ataque de phishing
Si has hecho clic en un enlace de phishing o has proporcionado información al atacante, no entres en pánico. Actuar rápido puede limitar las consecuencias.
Lo primero, siempre: no vuelvas a interactuar con el mensaje. No hagas clic en más enlaces, no descargues nada adicional, no respondas (ni siquiera para «avisar» al remitente) y marca el mensaje como phishing/spam en tu cliente de correo — la mayoría de proveedores como Gmail u Outlook tienen esta opción y ayuda a mejorar los filtros para el resto de usuarios.
A partir de ahí, la acción concreta depende de qué has llegado a compartir:
Si has introducido una contraseña: cámbiala inmediatamente desde la página o aplicación oficial del servicio, nunca desde el enlace del mensaje sospechoso. Si usabas esa misma contraseña en otras cuentas, cámbiala también en ellas y activa el doble factor de autenticación si aún no lo tenías.
Si has proporcionado códigos de verificación: contacta con el servicio afectado y revisa la actividad reciente de tu cuenta. Comprueba que el atacante no haya cambiado la información de recuperación ni añadido métodos de acceso que no reconozcas.
Si has facilitado datos bancarios: contacta con tu banco sin demora para bloquear la tarjeta o cuenta y notificar la incidencia. El banco te indicará los pasos siguientes para proteger tu dinero.
Si has descargado un archivo sospechoso: no vuelvas a abrirlo. Realiza un análisis de seguridad del dispositivo y, si es un equipo de empresa, informa de inmediato al responsable o administrador de sistemas.
Si es una cuenta empresarial: avisa cuanto antes al responsable de la empresa o al administrador de sistemas. Una cuenta comprometida puede usarse para enviar nuevos mensajes fraudulentos a compañeros, clientes o proveedores, así que la rapidez es clave para frenar el efecto en cadena.
Si gestionas una pequeña empresa, puedes comprobar el nivel de protección de tu negocio con nuestra checklist de ciberseguridad para pequeñas empresas.
Cómo protegerte del phishing de forma preventiva
- Activa el doble factor de autenticación (2FA) en el correo, las redes sociales y cualquier servicio que lo permita. Aunque un atacante consiga tu contraseña, el 2FA añade una capa adicional que dificulta considerablemente el acceso no autorizado.
- Usa un gestor de contraseñas para no reutilizar la misma contraseña en varios servicios; así, aunque una credencial se vea comprometida, el resto de tus cuentas quedan protegidas.
- Desconfía por sistema de la urgencia. Cualquier mensaje que te empuje a actuar «ya mismo» merece una segunda lectura antes de hacer clic.
- Verifica siempre por un canal alternativo cuando se trate de solicitudes de pago o cambios de datos bancarios, especialmente en el entorno de empresa (una simple llamada de confirmación evita la mayoría de los fraudes del CEO).
- Mantén el navegador y el antivirus actualizados, ya que muchos bloquean automáticamente el acceso a webs de phishing conocidas.
Por qué el phishing es especialmente peligroso para pymes y autónomos
Si gestionas un pequeño negocio, un solo correo de phishing exitoso puede comprometer el acceso a tu banco online, a la plataforma de facturación o al correo desde el que gestionas pagos con clientes y proveedores. A diferencia de una gran empresa, muchas pymes no cuentan con un equipo de IT que detecte estos intentos a tiempo, lo que convierte a estos negocios en un objetivo especialmente atractivo para los atacantes.
Un atacante no siempre busca únicamente una contraseña: puede intentar acceder al correo corporativo, obtener información de clientes y proveedores, modificar datos de facturación o conseguir que un empleado realice una transferencia.

Fraude del CEO
Una de las situaciones más peligrosas es la suplantación de un directivo o responsable de la empresa. El atacante puede solicitar a un empleado que realice una transferencia urgente o que cambie los datos bancarios de un proveedor.
Facturas falsas
También se utilizan correos que imitan a proveedores habituales y solicitan el pago de una factura o comunican un supuesto cambio de cuenta bancaria.
Robo de cuentas corporativas
Si un atacante consigue las credenciales del correo empresarial, puede acceder a información sensible y utilizar la cuenta comprometida para enviar nuevos mensajes fraudulentos a clientes, proveedores o empleados.
Cómo reducir el riesgo en la empresa
Las empresas deberían formar a sus empleados para reconocer intentos de ingeniería social, utilizar autenticación de dos factores, mantener actualizados sus dispositivos y establecer un procedimiento para verificar cualquier solicitud de pago o cambio de datos bancarios.
Una regla sencilla puede evitar muchos problemas: ninguna transferencia urgente debería realizarse únicamente porque haya llegado por correo electrónico. Cuando exista una solicitud económica sensible, debe verificarse mediante un segundo canal.
Preguntas frecuentes
Revisa la dirección completa del remitente (no solo el nombre visible), comprueba a dónde apunta realmente cualquier enlace antes de hacer clic, desconfía de mensajes que generan urgencia y nunca proporciones contraseñas, códigos de verificación o datos bancarios por correo. Los archivos adjuntos inesperados también son una señal de alerta.
Comprueba el dominio real del remitente y de los enlaces, revisa si el mensaje solicita información urgente o sensible, y verifica cualquier petición importante directamente con la entidad a través de sus canales oficiales, sin usar los datos de contacto que aparecen en el propio mensaje sospechoso.
Cambia inmediatamente la contraseña afectada desde la web oficial del servicio y activa la autenticación de dos factores. Si has facilitado datos bancarios, contacta con tu banco cuanto antes. Si usabas la misma contraseña en otras cuentas, cámbiala también en ellas.
Phishing es el término general para este tipo de engaño. El smishing es la variante que llega por SMS o mensajería, mientras que el vishing utiliza llamadas telefónicas para intentar obtener información, credenciales o dinero de la víctima.
Consejo de PymeCiber
No hagas clic para comprobar si un mensaje es legítimo. Si un correo, SMS o llamada te genera dudas, accede directamente a la aplicación oficial o escribe tú mismo la dirección web en el navegador, sin usar enlaces ni teléfonos que aparezcan en el propio mensaje.
Si te piden contraseñas, códigos de verificación, datos bancarios o un cambio de cuenta de pago, párate y verifica la petición por un segundo canal antes de actuar. En una empresa, esta comprobación es imprescindible cuando la solicitud implica dinero.
La regla de oro: si un mensaje intenta meterte prisa, es la primera señal de que algo no va bien.
¿Tienes una pequeña empresa? Consulta nuestra checklist de ciberseguridad para pequeñas empresas y comprueba en pocos minutos qué medidas tienes implantadas y cuáles deberías reforzar.
Conclusión
El phishing no deja de evolucionar, pero su base sigue siendo la misma: aprovechar un momento de prisa, confianza o distracción para robar información valiosa. Conocer sus señales de alarma —remitentes extraños, urgencia artificial, enlaces que no coinciden y solicitudes de datos sensibles— es, hoy por hoy, la defensa más eficaz que existe, muy por delante de cualquier software de seguridad. La regla de oro es simple: ante la duda, no hagas clic, y verifica siempre por un canal oficial distinto al del propio mensaje.
Este artículo ha sido elaborado por el equipo de PymeCiber, un proyecto especializado en divulgación de ciberseguridad para pymes, autónomos y pequeños negocios.
Para su redacción y revisión se han utilizado como referencia recursos y recomendaciones de organismos oficiales especializados en ciberseguridad, especialmente INCIBE y la Oficina de Seguridad del Internauta (OSI), así como documentación pública sobre campañas de phishing y buenas prácticas de seguridad digital.
El contenido se revisa periódicamente para mantener las recomendaciones actualizadas y adaptadas a las amenazas más habituales que afectan a pequeñas empresas y profesionales en España.
Enlaces externos
- INCIBE:
https://www.incibe.es/ - OSI – phishing:
https://www.osi.es/es/phishing - INCIBE – Línea 017:
https://www.incibe.es/linea-de-ayuda-en-ciberseguridad