

Qué es la Ingeniería Social: Ejemplos Reales y Cómo Protegerte (2026)
Si el phishing, el ransomware o los troyanos son las «herramientas» del ciberdelincuente, la ingeniería social es la estrategia que hace que muchas de esas herramientas funcionen. No es una amenaza técnica en sí misma, sino un conjunto de técnicas de manipulación psicológica dirigidas a que una persona haga algo que, en condiciones normales, no haría: revelar una contraseña, autorizar un pago o abrir un archivo peligroso.
En esta guía te explicamos qué es la ingeniería social, qué técnicas utiliza y repasamos ejemplos reales para que aprendas a identificarla antes de convertirte en su próxima víctima.
En este artículo encontrarás:
- Qué es la ingeniería social.
- Principios psicológicos que utilizan los atacantes.
- Técnicas más habituales.
- Ejemplos reales.
- Cómo protegerte.
- Preguntas frecuentes.

¿Qué es la ingeniería social?
La ingeniería social es el conjunto de técnicas de manipulación psicológica utilizadas para engañar a una persona y conseguir que revele información confidencial, realice una acción concreta (como un pago o una descarga) o conceda un acceso que en circunstancias normales no otorgaría.
A diferencia de un ataque puramente técnico, que busca una vulnerabilidad en un sistema o programa, la ingeniería social busca la «vulnerabilidad» en el comportamiento humano: la confianza, la prisa, el miedo, la curiosidad o el simple deseo de ser útil. Es, en palabras del propio Kevin Mitnick (uno de los hackers más famosos de la historia, reconvertido en consultor de seguridad), habitualmente más fácil manipular a una persona que vulnerar un cortafuegos bien configurado.
Esto explica por qué la ingeniería social está detrás de la inmensa mayoría de ciberataques exitosos, incluso cuando la empresa afectada contaba con buenas medidas técnicas de seguridad: de poco sirve un sistema bien protegido si un empleado facilita voluntariamente el acceso porque cree estar hablando con su jefe o con el departamento de soporte técnico.
Principios psicológicos que explota la ingeniería social
Los ataques de ingeniería social no son improvisados: se apoyan en principios de persuasión bien estudiados en psicología social.
Autoridad. Las personas tendemos a obedecer instrucciones de quien percibimos como una figura de autoridad (un jefe, un técnico de soporte, un agente de policía), sin cuestionar demasiado la petición.
Urgencia. Cuando sentimos presión de tiempo, reducimos el pensamiento crítico. «Debes actuar en los próximos 10 minutos» es una de las frases más repetidas en estos ataques por un motivo muy concreto.
Prueba social. Tendemos a confiar más en algo si parece que «todo el mundo lo está haciendo» o si viene avalado por una fuente que parece legítima (un compañero, una web con apariencia oficial).
Reciprocidad. Si alguien nos hace un pequeño favor (real o simulado), sentimos la necesidad inconsciente de devolverlo, lo que los atacantes aprovechan ofreciendo primero «ayuda» o información aparentemente útil.
Simpatía y curiosidad. Un mensaje amigable, cercano o que apela a la curiosidad («mira este vídeo tuyo que ha circulado») reduce nuestra guardia natural frente a lo desconocido.
Técnicas de ingeniería social más habituales
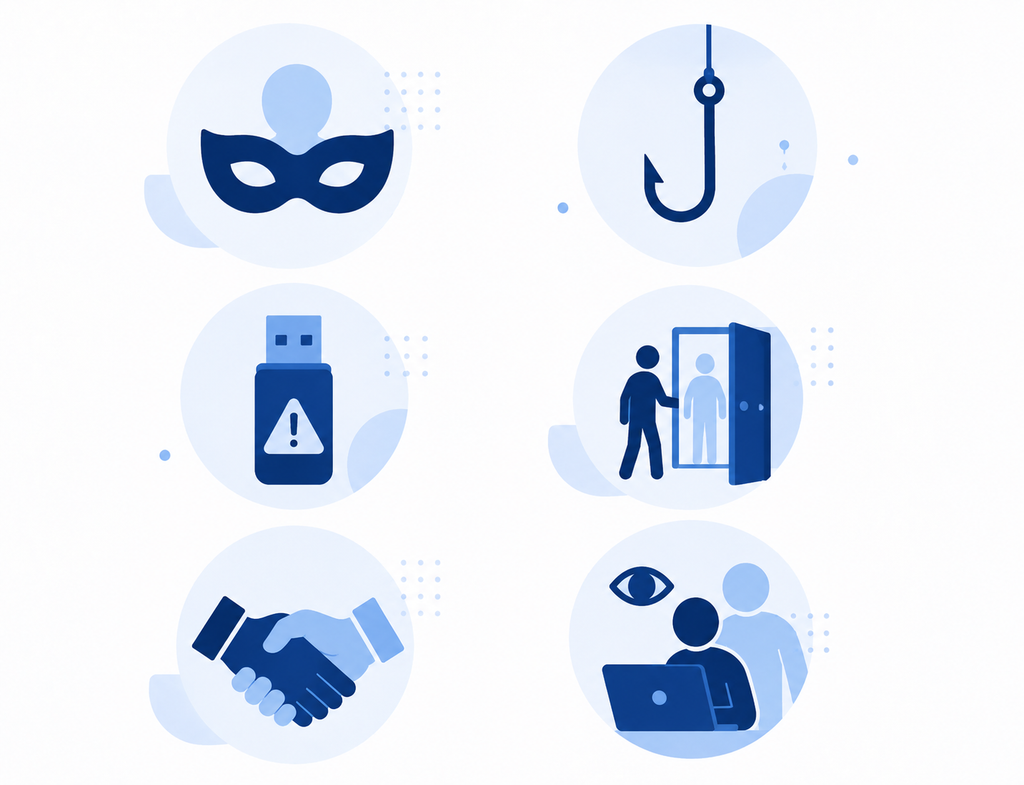
Pretexting
El atacante construye una historia o «pretexto» creíble para justificar su solicitud: hacerse pasar por un técnico de soporte informático que necesita tus credenciales «para resolver una incidencia», o por un compañero de otro departamento pidiendo información con una excusa concreta.
Phishing y sus variantes
El phishing es, en realidad, una forma de ingeniería social aplicada a través de correo, SMS o llamada. Si quieres profundizar en sus señales de alarma específicas, puedes consultar nuestra guía sobre qué es el phishing y cómo detectarlo.
Baiting (cebo)
Consiste en dejar un «cebo» físico o digital que despierte la curiosidad de la víctima: un USB «olvidado» en el parking de una empresa con una etiqueta llamativa («Nóminas 2026»), o un anuncio de descarga gratuita de un programa de pago.
Tailgating o piggybacking
En el mundo físico: seguir de cerca a un empleado para entrar en una zona de acceso restringido sin usar credencial propia, aprovechando la cortesía habitual de sujetar la puerta a la persona que viene detrás.
Quid pro quo
El atacante ofrece algo a cambio de información: por ejemplo, hacerse pasar por soporte técnico que llama de forma proactiva «para solucionar un problema» a cambio de que el usuario facilite su contraseña o instale una herramienta de acceso remoto.
Shoulder surfing
Literalmente, «mirar por encima del hombro»: observar directamente cómo alguien teclea su PIN, contraseña o código de acceso en un espacio público como un cajero, una cafetería o una oficina compartida.
| Técnica | Objetivo | Medio habitual |
| Pretexting | Obtener información | Llamadas o correo |
| Phishing | Robar credenciales | |
| Smishing | Robar datos | SMS |
| Vishing | Engañar por voz | Teléfono |
| Baiting | Aprovechar la curiosidad | USB o descargas |
| Tailgating | Acceder físicamente | Oficinas |
| Quid pro quo | Obtener datos a cambio de ayuda | Teléfono |
| Shoulder surfing | Robar información visualmente | Lugares públicos |
Ejemplos reales de ingeniería social
El falso técnico de soporte. Un empleado recibe una llamada de alguien que se identifica como «soporte informático de la central» avisando de un supuesto virus detectado en su equipo. Le pide acceso remoto «para solucionarlo» y, una vez dentro, instala herramientas para robar credenciales y datos de la empresa. Este patrón sigue siendo, año tras año, uno de los más efectivos precisamente porque explota la autoridad percibida y la urgencia.
El fraude del CEO. El responsable de administración de una pyme recibe un correo, aparentemente del director general (que en ese momento se encuentra de viaje), pidiendo una transferencia urgente y confidencial a un proveedor «nuevo» para cerrar una operación importante. El tono es exigente, insiste en la discreción y en la rapidez. El empleado, por respeto a la autoridad y presión de tiempo, realiza el pago sin verificarlo por otro canal. Es una variante conocida como whaling, y ha causado pérdidas millonarias en empresas de todos los tamaños en los últimos años.
El USB «perdido». Un investigador de seguridad deja deliberadamente varios USB con logotipos corporativos falsos en el aparcamiento de una empresa como parte de una prueba de seguridad autorizada. Varios empleados, movidos por la curiosidad, los conectan a sus equipos para ver el contenido, lo que en un ataque real habría bastado para infectar la red corporativa completa.
La encuesta o sorteo en redes sociales. Un mensaje directo en Instagram o WhatsApp anuncia que has ganado un sorteo de una marca conocida, pidiendo que «verifiques tu identidad» facilitando datos personales o accediendo a un enlace externo que solicita tus credenciales de la red social.
Señales de que podrías estar siendo víctima de ingeniería social
Muchos ataques de ingeniería social presentan patrones similares: solicitudes urgentes, mensajes que apelan a la autoridad, ofertas demasiado buenas para ser ciertas, peticiones de información confidencial o cambios inesperados en datos bancarios. Aprender a reconocer estas señales permite detener el ataque antes de que tenga éxito.
Cómo protegerte de la ingeniería social
- Verifica siempre por un canal alternativo. Si recibes una petición inusual (una transferencia, un cambio de contraseña, una solicitud de acceso), confírmala por teléfono o en persona antes de actuar, usando un número o canal que ya conocías previamente, nunca el que aparece en el propio mensaje sospechoso.
- Desconfía de la urgencia artificial. Cualquier solicitud que insista en que actúes «ya mismo» merece, precisamente por eso, una pausa adicional antes de proceder.
- No compartas información sensible por teléfono o correo salvo que hayas iniciado tú la comunicación con un canal oficial verificado.
- Establece protocolos claros en tu empresa para pagos y cambios de datos bancarios (por ejemplo, doble verificación obligatoria para cualquier transferencia por encima de un importe determinado).
- Forma a tu equipo de forma periódica. La ingeniería social evoluciona constantemente, y la formación puntual «de una vez» pierde eficacia con el tiempo; los simulacros y recordatorios recurrentes son mucho más efectivos.
- Limita la información pública sobre la empresa y sus empleados. Cuanta más información encuentre un atacante en redes sociales o en la propia web corporativa (organigramas, nombres, horarios), más creíble podrá construir su ataque.
Por qué la ingeniería social es la mayor amenaza real para pymes y autónomos
En una pequeña empresa, la ingeniería social resulta especialmente eficaz porque suele haber menos protocolos formales de verificación (a diferencia de una gran corporación con procesos burocráticos más rígidos) y una relación de confianza más directa y personal entre empleados, proveedores y dirección, algo que el atacante puede explotar fácilmente simulando ser parte de ese círculo de confianza.
La buena noticia es que, al tratarse de un problema fundamentalmente humano y no técnico, la inversión necesaria para reducir el riesgo es, sobre todo, de tiempo y formación, no de grandes presupuestos en software. Si quieres profundizar en cómo estructurar esta protección dentro de tu negocio, te recomendamos nuestra guía de ciberseguridad para autónomos y pymes, donde detallamos un plan de acción práctico y accesible.

Preguntas frecuentes
La ingeniería social es el conjunto de técnicas de manipulación psicológica utilizadas para engañar a una persona. El phishing es una de esas técnicas y suele realizarse mediante correos electrónicos, SMS o páginas web falsas.
Cualquier persona puede ser víctima, desde usuarios particulares hasta grandes empresas. Los ciberdelincuentes adaptan sus ataques según el perfil de la víctima.
La formación, la verificación de cualquier solicitud sospechosa y la desconfianza ante mensajes urgentes o inesperados son las medidas más eficaces.
En muchos casos sí. Los atacantes utilizan la ingeniería social para convencer a la víctima de descargar malware, introducir sus credenciales o instalar programas maliciosos.
Consejo de PymeCiber
La tecnología puede bloquear muchos ataques, pero ningún sistema sustituye al sentido crítico. Antes de compartir información o realizar un pago urgente, dedica unos segundos a verificar que la solicitud es legítima.
Conclusión
La ingeniería social nos recuerda algo incómodo pero fundamental en ciberseguridad: el eslabón más débil rara vez es la tecnología, sino las personas que la utilizan. Ningún firewall ni antivirus puede evitar que un empleado, movido por la autoridad percibida o la urgencia, facilite voluntariamente un acceso o realice un pago fraudulento. Por eso, frente a esta amenaza, la mejor defensa no es un producto que se instala, sino un hábito que se entrena: parar, verificar por otro canal y desconfiar sistemáticamente de la prisa.
Esta guía ha sido elaborada por el equipo de PymeCiber siguiendo las recomendaciones de organismos especializados en ciberseguridad, especialmente INCIBE y SANS Security Awareness, y recoge las principales técnicas de ingeniería social utilizadas actualmente, junto con medidas prácticas para prevenirlas.
El contenido se revisa periódicamente para mantener las recomendaciones actualizadas y adaptadas a las amenazas más habituales que afectan a pequeñas empresas y profesionales en España.
Enlaces externos
- INCIBE — Ingeniería social:
https://www.incibe.es/ciudadania/glosario/ingenieria-social - INCIBE — Ingeniería social (para empresas):
https://www.incibe.es/empresas/tematicas/ingenieria-social