

Una tienda online concentra algunos de los activos más importantes de un negocio: pagos, datos personales de clientes, cuentas de administración y una web que debe permanecer disponible prácticamente las 24 horas. Por eso, aprender cómo proteger una tienda online frente a ataques informáticos no es solo una cuestión técnica, sino una necesidad para cualquier negocio que venda por Internet.
Una vulnerabilidad en un plugin, una contraseña robada, un ataque DDoS o un intento de fraude pueden provocar desde pérdidas económicas hasta la exposición de datos de clientes y daños importantes en la reputación del negocio.
En esta guía de PymeCiber repasamos las principales amenazas que afectan a las tiendas online y las medidas más prácticas para reducir el riesgo, tanto si utilizas WooCommerce, PrestaShop, Shopify u otra plataforma de comercio electrónico.
En PymeCiber elaboramos nuestras guías con un enfoque práctico y orientado a autónomos y pequeñas empresas. Las recomendaciones de este artículo se centran en medidas de seguridad aplicables a tiendas online, como la protección de cuentas, las actualizaciones de software, las copias de seguridad, la seguridad de los pagos y la protección frente a ataques DDoS.
Para cuestiones relacionadas con protección de datos y obligaciones legales, recomendamos consultar directamente las fuentes oficiales correspondientes, como la Agencia Española de Protección de Datos (AEPD). La información de esta guía tiene carácter educativo y no sustituye una auditoría profesional de seguridad ni asesoramiento jurídico especializado.
| Amenaza | Impacto | Prioridad |
| Robo de datos de pago | 🔴 Muy alto | Alta |
| Fuerza bruta | 🟠 Alto | Alta |
| DDoS | 🟠 Alto | Media/Alta |
| Fraude en pagos | 🔴 Muy alto | Alta |
| Credential stuffing | 🟠 Alto | Media |
| Plugins vulnerables | 🔴 Muy alto | Alta |
Por qué una tienda online tiene un perfil de riesgo distinto
A diferencia de una web corporativa informativa, una tienda online procesa transacciones económicas en tiempo real y almacena datos especialmente sensibles: nombres, direcciones, historial de compras y, en algunos casos, datos de tarjetas (aunque lo habitual y recomendable es delegar ese procesamiento en una pasarela de pago externa certificada). Esto la convierte en un objetivo con un retorno económico mucho más directo para un atacante que la mayoría de otros tipos de web.
Amenaza 1: Robo de datos de pago (Magecart y ataques similares)
Uno de los ataques más específicos del comercio electrónico consiste en inyectar código malicioso en el proceso de pago de la tienda (a menudo a través de una vulnerabilidad en un plugin o módulo desactualizado), capturando en tiempo real los datos de tarjeta que introducen los clientes, sin que ni el propietario de la tienda ni el propio cliente lo perciban durante el proceso de compra. Este tipo de ataque, conocido genéricamente por el nombre del grupo que lo popularizó (Magecart), puede pasar desapercibido durante semanas, exponiendo los datos de todos los clientes que compren durante ese periodo.
Cómo protegerte:
- Utiliza siempre una pasarela de pago externa certificada (Redsys, Stripe, PayPal) en lugar de procesar o almacenar datos de tarjeta directamente en tu propio servidor.
- Mantén actualizados tanto el CMS de tu tienda (WooCommerce, PrestaShop, Magento) como todos los plugins y módulos instalados, especialmente los relacionados con el proceso de pago.
- Elimina plugins o extensiones que ya no uses; cada uno que mantengas activo es una superficie de ataque adicional, se use o no activamente.
- Considera un escáner de integridad de archivos que te avise si se modifica algún archivo del núcleo de tu tienda sin tu conocimiento.
Importante: nunca des por hecho que una tienda está segura simplemente porque utiliza HTTPS. El certificado SSL protege la comunicación entre el navegador y el servidor, pero no evita vulnerabilidades en plugins, cuentas comprometidas, malware o ataques contra el servidor.
Amenaza 2: Ataques de fuerza bruta al panel de administración
El panel de administración de tu tienda (el acceso de gestión, no la parte visible para clientes) es un objetivo habitual de ataques automatizados que prueban combinaciones de usuario y contraseña de forma masiva, tal y como explicamos en detalle en nuestra guía sobre [qué es un ataque de fuerza bruta y cómo evitarlo].
Cómo protegerte:
- Reduce la exposición del panel de administración cuando la plataforma y la configuración lo permitan, pero no consideres cambiar la URL como una medida de seguridad suficiente por sí sola. Prioriza siempre 2FA, contraseñas únicas, limitación de intentos y control de accesos.
- Activa el doble factor de autenticación para todos los usuarios con acceso de administrador.
- Limita el número de intentos de inicio de sesión fallidos antes de un bloqueo temporal.
- Utiliza contraseñas únicas y robustas, gestionadas con un gestor de contraseñas, para cada persona con acceso al panel.
Amenaza 3: Ataques DDoS en momentos críticos de ventas
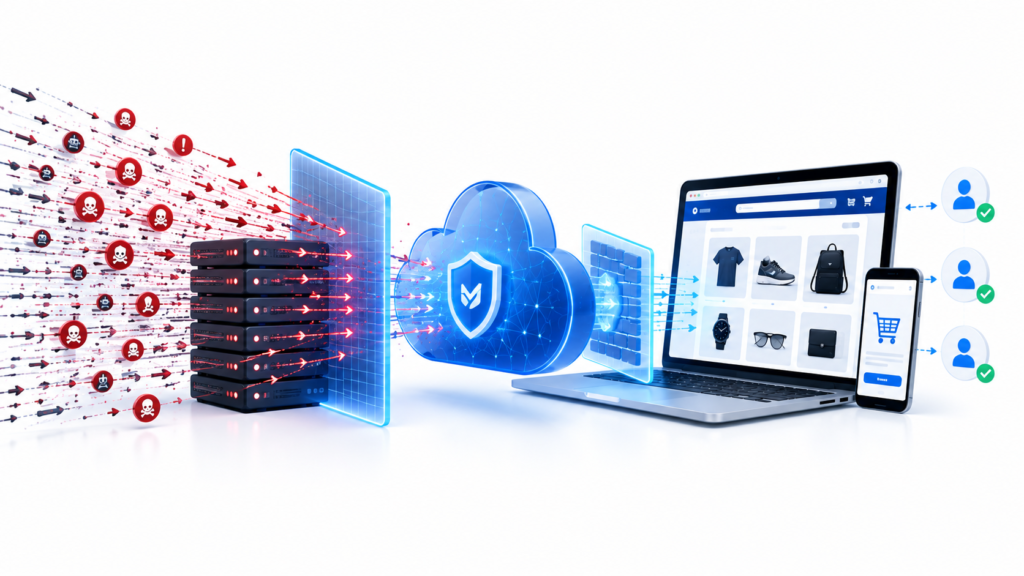
Una tienda online es un objetivo especialmente atractivo para ataques de denegación de servicio distribuida (DDoS) precisamente porque el coste de una caída se multiplica durante campañas de alta actividad comercial (rebajas, Black Friday, lanzamientos de producto), momentos en los que un competidor desleal o un extorsionador tienen mayor incentivo para atacar. Repasamos en detalle esta amenaza en nuestra guía sobre [qué es el DDoS y cómo afecta a una web].
Cómo protegerte:
- Contrata un servicio de protección DDoS (muchos proveedores ofrecen planes básicos gratuitos o de bajo coste, suficientes para tiendas pequeñas y medianas).
- Verifica que tu proveedor de hosting incluye algún nivel de mitigación DDoS por defecto, especialmente importante si vas a lanzar una campaña con inversión publicitaria significativa.
- Monitoriza el rendimiento de tu tienda durante campañas importantes, para detectar cuanto antes cualquier anomalía de tráfico.
Amenaza 4: Fraude en pagos y devoluciones
No todos los riesgos de una tienda online son técnicos: el fraude con tarjetas robadas (realizar compras con datos de tarjeta ajenos) o el abuso de políticas de devolución representan una pérdida económica directa, distinta del robo de datos pero igualmente relevante para la rentabilidad del negocio.
Cómo protegerte:
- Activa los sistemas de verificación adicional que ofrezca tu pasarela de pago (3D Secure es el estándar habitual en Europa y añade una capa de verificación con el banco del cliente).
- Revisa manualmente pedidos con patrones inusuales (importes muy elevados, envío a una dirección distinta a la de facturación, múltiples pedidos en muy poco tiempo desde la misma IP).
- Establece políticas claras y documentadas de devolución, para reducir la ambigüedad que facilita el abuso.
Amenaza 5: Cuentas de clientes comprometidas (credential stuffing)
Si tu tienda permite a los clientes crear una cuenta con usuario y contraseña, es probable que algunos reutilicen la misma contraseña que usan en otros servicios. Si esa contraseña se filtra en otra plataforma ajena a ti, un atacante puede probarla de forma masiva y automatizada contra las cuentas de tu tienda (una técnica que explicamos en nuestra guía de [fuerza bruta y credential stuffing]), accediendo a datos personales o incluso realizando compras fraudulentas con métodos de pago guardados.
Cómo protegerte:
- Ofrece y fomenta el doble factor de autenticación también para las cuentas de tus clientes, no solo para el panel de administración.
- Limita los intentos de inicio de sesión fallidos también en el área de cliente, no solo en el panel de gestión.
- Evita guardar datos de tarjeta directamente; delega ese almacenamiento en la pasarela de pago certificada.
Amenaza 6: Plugins y extensiones desactualizados
La mayoría de tiendas online se construyen sobre plataformas de código abierto (WooCommerce, PrestaShop, Magento) que dependen en gran medida de plugins de terceros para funcionalidades adicionales (medios de pago, marketing, gestión de stock). Cada uno de estos plugins es, potencialmente, una puerta de entrada si no se actualiza a tiempo, ya que las vulnerabilidades corregidas por sus desarrolladores se hacen públicas y son rastreadas activamente por atacantes automatizados en busca de tiendas que aún no las hayan aplicado.
Cómo protegerte:
- Establece una revisión periódica (semanal o quincenal) de actualizaciones pendientes, en lugar de posponerlas indefinidamente por miedo a que rompan algo.
- Antes de instalar un nuevo plugin, valora si realmente lo necesitas o si duplica una función ya existente.
- Haz una copia de seguridad completa antes de cualquier actualización importante, para poder revertir si algo falla.
No actualices únicamente cuando aparezca una vulnerabilidad. Establece una rutina de revisión semanal o quincenal y realiza una copia de seguridad antes de las actualizaciones importantes. Si utilizas muchos plugins o extensiones, elimina aquellos que ya no sean necesarios en lugar de mantenerlos instalados «por si acaso».
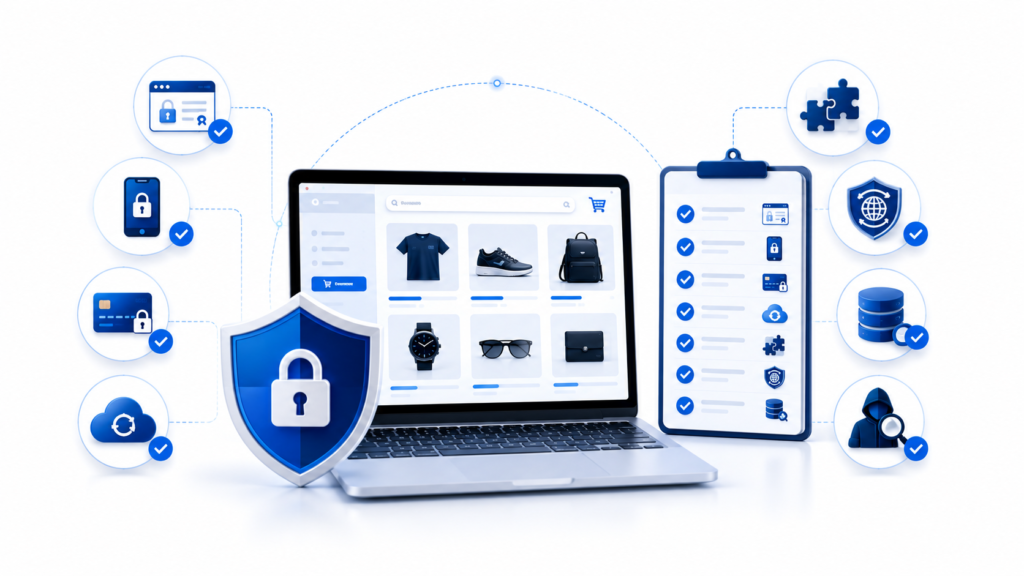
Checklist rápido de seguridad para tu tienda online
- [ ] Certificado SSL activo y correctamente configurado (el candado en la barra del navegador).
- [ ] Pasarela de pago externa certificada, sin almacenamiento propio de datos de tarjeta.
- [ ] CMS, tema y todos los plugins actualizados a su última versión.
- [ ] Doble factor de autenticación activo en el panel de administración.
- [ ] URL de acceso al panel modificada respecto a la ruta por defecto.
- [ ] Copias de seguridad automáticas, incluyendo al menos una copia desconectada.
- [ ] Protección DDoS activa, especialmente antes de campañas importantes.
- [ ] 3D Secure u otra verificación adicional activada en los pagos.
- [ ] Revisión manual habitual de pedidos con patrones inusuales.
Qué hacer si sospechas que tu tienda ya ha sido comprometida
Si detectas actividad extraña (cambios no autorizados, clientes reportando cargos que no reconocen, alertas de tu pasarela de pago), sigue el mismo proceso general que detallamos en nuestra guía sobre [qué hacer si eres víctima de un ciberataque], prestando especial atención a dos pasos adicionales propios del comercio electrónico:
- Contacta de inmediato con tu pasarela de pago, ya que puede ser necesario bloquear temporalmente el procesamiento de pagos mientras se investiga el alcance del incidente.
- Valora si existe obligación de notificar a los clientes afectados, especialmente si se han visto comprometidos datos personales o de pago, en cuyo caso puede existir también obligación de notificación a la Agencia Española de Protección de Datos.
Por qué esto no es exclusivo de las grandes tiendas online
Es habitual pensar que estos ataques se dirigen principalmente contra grandes plataformas de comercio electrónico, pero la realidad es la contraria en muchos casos: las tiendas pequeñas suelen tener menos recursos dedicados a mantener plugins actualizados o a monitorizar actividad sospechosa, lo que las convierte en un objetivo más sencillo, aunque el beneficio por ataque individual sea menor para el atacante. Muchos de estos ataques, además, están automatizados y rastrean vulnerabilidades conocidas en miles de tiendas simultáneamente, sin distinguir por tamaño del negocio.
Puedes reducir considerablemente el riesgo manteniendo actualizado el CMS, los plugins y temas, utilizando contraseñas únicas y 2FA, realizando copias de seguridad, protegiendo el acceso de administración y utilizando una pasarela de pago segura.
Algunas señales son cambios no autorizados en la web, usuarios desconocidos en el panel de administración, modificaciones de archivos, pedidos extraños, alertas de seguridad, redirecciones sospechosas o clientes que informan de problemas durante los pagos.
En general, una tienda pequeña debería evitar almacenar directamente los datos completos de las tarjetas y utilizar una pasarela de pago especializada que gestione el procesamiento de los pagos siguiendo los estándares de seguridad correspondientes.
WooCommerce puede utilizarse de forma segura, pero su seguridad depende en gran medida de la configuración del sitio, el hosting, las actualizaciones, los plugins instalados, las contraseñas y las medidas de protección utilizadas. Mantener todos los componentes actualizados es fundamental.
Consejo de PymeCiber
No esperes a tener una tienda online hackeada para revisar su seguridad. Antes de lanzar una campaña, rebajas o cualquier periodo de ventas importante, dedica unos minutos a comprobar que el CMS y los plugins están actualizados, las copias de seguridad funcionan, el 2FA está activo y la pasarela de pago no presenta alertas. Una pequeña revisión preventiva puede evitar que un problema técnico termine convirtiéndose en pérdidas económicas y clientes afectados.
¿No sabes por dónde empezar?
Si tienes una pequeña empresa y quieres mejorar la seguridad sin gastar una fortuna, consulta nuestra guía Cómo proteger una pyme de un ciberataque con poco presupuesto, donde explicamos qué medidas aplicar primero y cuánto puede costar cada una.
Conclusión
Una tienda online combina varios factores de riesgo que no se dan en la misma medida en otros tipos de negocio digital: procesamiento de pagos, datos personales de clientes y dependencia directa de la disponibilidad del sitio. La buena noticia es que la mayoría de estos riesgos se reducen de forma significativa con medidas relativamente accesibles: delegar el procesamiento de pagos en pasarelas certificadas, mantener plugins y CMS actualizados, activar el doble factor de autenticación y contar con protección básica frente a DDoS. Ninguna de estas medidas requiere una inversión desproporcionada para el tamaño de un negocio pequeño o mediano, pero sí exige la disciplina de revisarlas de forma constante, no solo en el momento de lanzar la tienda.