

Cómo Saber si Me Han Hackeado el Correo: Señales y Solución (2026)
El correo electrónico es, para la mayoría de personas y negocios, la puerta de entrada a casi todo lo demás: redes sociales, banca online, facturación, comunicación con clientes. Por eso, cuando alguien consigue acceder a tu cuenta de correo sin permiso, el problema rara vez se queda ahí: desde ese único punto de entrada, un atacante puede restablecer contraseñas de otros servicios, suplantar tu identidad ante contactos y clientes, o acceder a información sensible acumulada durante años.
En esta guía repasamos las señales que indican que tu correo puede haber sido comprometido y qué pasos seguir, en orden, para recuperar el control cuanto antes.
En este artículo encontrarás:
- Señales de un correo hackeado.
- Cómo comprobar si alguien ha accedido.
- Qué hacer si tu cuenta ha sido comprometida.
- Cómo prevenir futuros ataques.
- Preguntas frecuentes.
Señales de que tu correo puede haber sido hackeado
Contactos que reciben correos que tú no enviaste
Si algún contacto te comenta que ha recibido un correo extraño de tu parte (con un enlace sospechoso, una petición de dinero o un archivo adjunto), es una de las señales más claras y frecuentes de que tu cuenta está comprometida y siendo usada para enviar spam o phishing a tu nombre.
Correos en la carpeta de «Enviados» que no reconoces
Revisa periódicamente esta carpeta. Encontrar mensajes que no recuerdas haber escrito es un indicio directo de acceso no autorizado.
No puedes iniciar sesión con tu contraseña habitual
Si tu contraseña ha dejado de funcionar de un día para otro sin que tú la hayas cambiado, es muy probable que un atacante la haya modificado tras acceder a tu cuenta.
Notificaciones de inicio de sesión desde ubicaciones o dispositivos desconocidos
La mayoría de proveedores de correo (Gmail, Outlook, Yahoo) envían alertas de seguridad cuando detectan un acceso desde un dispositivo o país inusual. No ignores estas notificaciones, incluso si en un primer momento piensas que puede ser un error del sistema.
Cambios en la configuración que tú no realizaste
Reglas de reenvío automático a otra dirección de correo desconocida, cambios en la firma, en la respuesta automática o en las preguntas de recuperación de contraseña son modificaciones típicas que realiza un atacante para mantener el acceso o desviar información de forma silenciosa.
Correos de «restablecimiento de contraseña» que no solicitaste
Recibir avisos de otros servicios (redes sociales, banca, tiendas online) indicando que se ha solicitado restablecer tu contraseña, sin que tú lo hayas pedido, sugiere que alguien está intentando usar tu correo para tomar el control de otras cuentas asociadas.
Desaparición de correos importantes
Algunos atacantes eliminan o archivan correos relacionados con alertas de seguridad de otros servicios, precisamente para dificultar que detectes el acceso no autorizado a tiempo.
Actividad inusual en la papelera o en carpetas archivadas
Revisa también estas carpetas: en ocasiones el atacante mueve o elimina mensajes que ha leído para cubrir su rastro, en lugar de dejarlos en la bandeja de entrada.
| Señal | Nivel de riesgo |
|---|---|
| Correos enviados que no reconoces | Muy alto |
| Inicio de sesión desconocido | Muy alto |
| Cambio de contraseña inesperado | Muy alto |
| Reglas de reenvío desconocidas | Alto |
| Restablecimientos de contraseña | Alto |
| Correos desaparecidos | Medio |
| Actividad extraña en la cuenta | Alto |
Cómo comprobarlo de forma más técnica
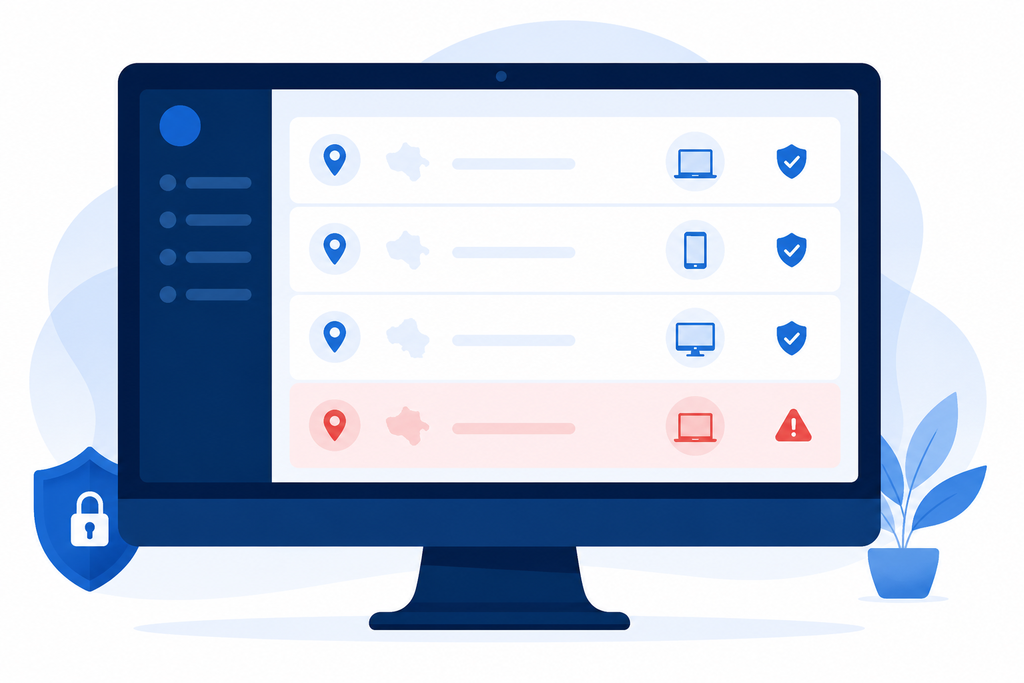
La mayoría de proveedores de correo ofrecen un historial de accesos o actividad reciente de la cuenta, normalmente accesible desde la configuración de seguridad. Ahí puedes revisar:
- Direcciones IP y ubicaciones desde las que se ha accedido a la cuenta en los últimos días.
- Dispositivos conectados actualmente, para identificar si aparece alguno que no reconoces.
- Sesiones activas, con la opción de cerrar todas las sesiones abiertas salvo la tuya actual.
Revisar este historial de forma puntual, aunque no sospeches nada, es una buena práctica preventiva que lleva apenas un par de minutos.
¿Qué consecuencias puede tener un correo hackeado?
Un correo electrónico comprometido puede convertirse en la puerta de entrada a muchos otros servicios. Los atacantes pueden recuperar contraseñas de redes sociales, acceder a cuentas bancarias, suplantar tu identidad o utilizar tu correo para enviar campañas de phishing a tus contactos. Por eso es fundamental actuar lo antes posible.
Qué hacer si confirmas que tu correo ha sido hackeado
1. Cambia la contraseña de inmediato, desde un dispositivo que consideres seguro, y utiliza una contraseña robusta y exclusiva para esa cuenta (nunca reutilizada de otro servicio).
2. Cierra todas las sesiones activas desde la configuración de seguridad de tu proveedor de correo, para expulsar al atacante de cualquier dispositivo en el que siga conectado.
3. Revisa y elimina reglas de reenvío automático que no hayas configurado tú mismo; son una de las formas más habituales de que un atacante siga recibiendo copia de tus correos incluso después de que hayas recuperado el acceso.
4. Activa el doble factor de autenticación (2FA) si aún no lo tenías activado. Este es, con diferencia, el paso que más reduce el riesgo de que vuelva a ocurrir.
5. Revisa la configuración general de la cuenta: firma, respuesta automática, preguntas de seguridad y correo de recuperación asociado, comprobando que ningún dato haya sido modificado por el atacante.
6. Avisa a tus contactos si has confirmado que se han enviado correos fraudulentos en tu nombre, para que no caigan en un posible intento de phishing o estafa que use tu identidad.
7. Cambia también la contraseña de otros servicios importantes (banca, redes sociales, plataformas de facturación), especialmente si usabas la misma contraseña que en el correo comprometido o si esos servicios tienen tu correo como método de recuperación.
8. Si detectas actividad fraudulenta relacionada con pagos o datos bancarios, contacta con tu banco de inmediato y valora presentar denuncia ante las Fuerzas y Cuerpos de Seguridad especializadas en delitos telemáticos. Puedes consultar también la guía de INCIBE sobre qué hacer si te han robado la cuenta.
Cómo suelen acceder los atacantes a una cuenta de correo
En la mayoría de los casos, el acceso no autorizado a una cuenta de correo no se debe a un fallo técnico del proveedor, sino a alguno de estos motivos:
- Reutilización de contraseñas. Si usas la misma contraseña en varios servicios y uno de ellos sufre una filtración de datos, esa misma combinación de usuario y contraseña puede probarse automáticamente en tu correo.
- Phishing. Como explicamos en nuestra guía sobre qué es el phishing y cómo detectarlo, muchos accesos no autorizados comienzan con un correo o mensaje que imita a la perfección la pantalla de inicio de sesión de tu proveedor de correo habitual.
- Contraseñas débiles o predecibles. Combinaciones simples, fechas de nacimiento o nombres de familiares siguen siendo, sorprendentemente, muy habituales y fáciles de vulnerar mediante ataques de fuerza bruta.
- Dispositivos compartidos o públicos. Iniciar sesión en ordenadores públicos o compartidos sin cerrar la sesión correctamente puede dejar el acceso abierto para el siguiente usuario.
Cómo prevenir que vuelva a ocurrir
- Activa el doble factor de autenticación en tu correo y en cualquier servicio que lo permita.
- Usa un gestor de contraseñas para generar y almacenar contraseñas únicas y robustas para cada servicio, sin necesidad de memorizarlas todas.
- Revisa periódicamente el historial de acceso de tu cuenta de correo, aunque no sospeches nada en ese momento.
- Desconfía de correos que pidan iniciar sesión a través de un enlace, incluso si aparentan venir de tu propio proveedor de correo; accede siempre escribiendo tú mismo la dirección oficial en el navegador.
- Mantén actualizado el correo y el teléfono de recuperación de tu cuenta, para poder recuperarla rápidamente en caso de incidente.
Por qué esto es especialmente crítico para autónomos y pequeñas empresas
Si utilizas tu correo para facturar, comunicarte con clientes o gestionar accesos a otras plataformas de tu negocio (banca online, herramientas de gestión, redes sociales corporativas), una cuenta de correo comprometida puede derivar rápidamente en fraudes económicos, suplantación ante tus propios clientes o pérdida de acceso a servicios críticos para tu actividad. A diferencia de un usuario particular, el impacto reputacional y económico para un negocio suele ser mucho mayor y más difícil de revertir. De hecho, INCIBE dedica una guía específica al fraude por email comprometido en empresas, un tipo de ataque que puede derivar en pagos fraudulentos a proveedores.
Si quieres construir una protección más completa para tu correo y el resto de herramientas digitales de tu negocio, te recomendamos nuestra guía de ciberseguridad para autónomos y pymes, donde explicamos cómo priorizar estas medidas con un presupuesto ajustado.
Preguntas frecuentes
Puedes revisar el historial de actividad de tu cuenta. Si aparecen dispositivos, ubicaciones o accesos que no reconoces, es posible que alguien haya accedido sin permiso.
Sí. Cambia la contraseña inmediatamente y utiliza una combinación única que no emplees en otros servicios.
Sí. El 2FA añade una capa extra de seguridad y dificulta enormemente que un atacante pueda acceder a tu cuenta aunque conozca tu contraseña.
Cambia la contraseña, cierra todas las sesiones abiertas, elimina reglas de reenvío sospechosas y avisa a tus contactos para evitar que caigan en posibles fraudes.
Consejo de PymeCiber
Tu correo electrónico protege el acceso a muchas de tus cuentas. Revisar periódicamente la actividad de inicio de sesión y activar el doble factor de autenticación puede evitar problemas mucho más graves en el futuro.
Conclusión
Un correo hackeado rara vez da la cara de forma evidente desde el primer momento: suele manifestarse a través de señales indirectas —un contacto que avisa de un mensaje extraño, un inicio de sesión que falla, una regla de reenvío que no recuerdas haber creado—. Revisar periódicamente el historial de actividad de tu cuenta y activar el doble factor de autenticación son, con diferencia, las dos medidas que más reducen tanto el riesgo de sufrir este problema como el tiempo necesario para detectarlo si llega a ocurrir.
Esta guía ha sido elaborada por el equipo de PymeCiber siguiendo las recomendaciones de INCIBE, y recoge las señales más habituales de una cuenta de correo comprometida junto con los pasos concretos para recuperarla y prevenir futuros accesos no autorizados.
El contenido se revisa periódicamente para mantener las recomendaciones actualizadas y adaptadas a las amenazas más habituales que afectan a pequeñas empresas y profesionales en España.
Enlaces externos
- INCIBE — «Me robaron la cuenta, ¿qué hago?»:
https://www.incibe.es/ciudadania/blog/me-robaron-la-cuenta-que-hago - INCIBE — Fraude por email comprometido (para empresas):
https://www.incibe.es/empresas/te-ayudamos/fraude-email-comprometido