
Qué es la Directiva NIS2 y a Quién Afecta en España (2026)
Es, probablemente, la normativa de ciberseguridad más comentada en el entorno empresarial europeo de los últimos años, y también una de las que genera más confusión sobre a quién obliga realmente. En esta guía explicamos qué es la directiva NIS2, a quién afecta, qué exige y en qué punto se encuentra su aplicación en España. Para situarla dentro del conjunto de normativas que pueden afectarte, puedes consultar antes nuestro mapa de obligaciones legales de ciberseguridad para pymes en España.
Resumen rápido: NIS2 obliga de forma directa a medianas y grandes empresas de sectores esenciales o importantes. España aún no ha publicado la ley que la transpone, pero si eres proveedor de una empresa obligada, sus requisitos pueden llegar a tu negocio por contrato.
¿Qué es la directiva NIS2?
NIS2 es el nombre abreviado de la Directiva (UE) 2022/2555 del Parlamento Europeo y del Consejo. Sustituye a la anterior Directiva NIS de 2016 (de ahí el «2» en su nombre) con el objetivo de elevar y homogeneizar el nivel de ciberseguridad en toda la Unión Europea. Entró en vigor en enero de 2023 y los Estados miembros debían transponerla a su legislación antes del 17 de octubre de 2024.
La norma original dejaba fuera a demasiados sectores y su aplicación era muy desigual entre países. NIS2 amplía de forma considerable el número de organizaciones obligadas y endurece tanto las exigencias técnicas como el régimen sancionador.
El cambio de fondo más relevante es cultural, no solo técnico: la ciberseguridad deja de ser un asunto exclusivo del departamento de tecnología para convertirse en una obligación de cumplimiento supervisada, con consecuencias legales concretas, incluida la responsabilidad de quienes dirigen la organización.
¿A quién afecta la directiva NIS2?
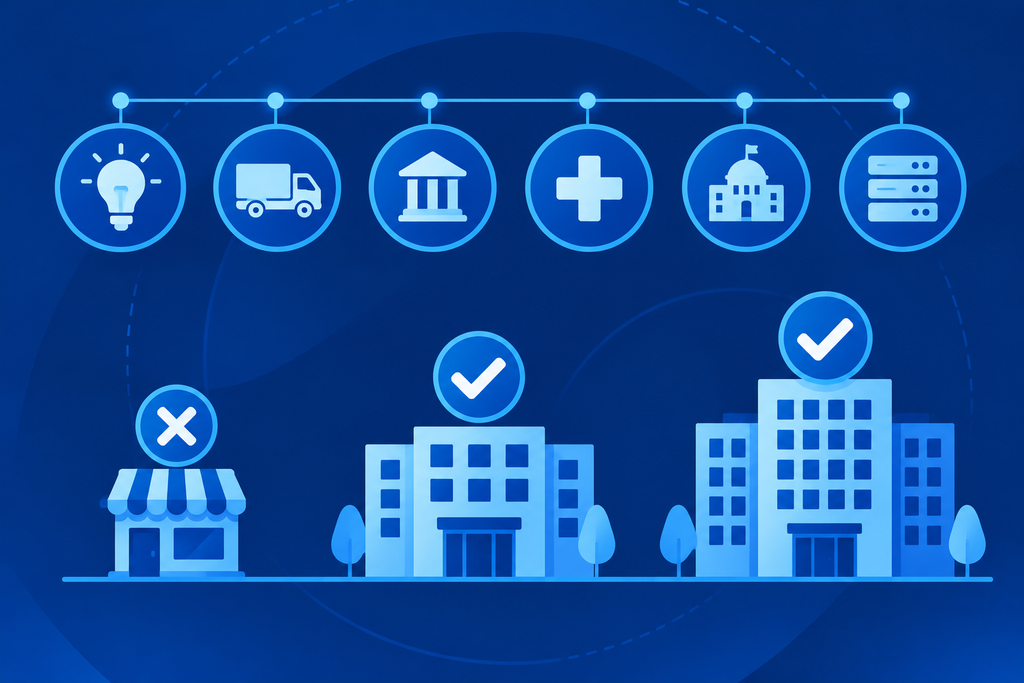
El criterio general de aplicación combina dos factores: el tamaño de la organización y el sector en el que opera.
Tamaño
Medianas y grandes empresas: 50 o más empleados, o una facturación anual o balance superior a 10 millones de euros.
Sector
Que la organización opere en alguno de los sectores de los Anexos I y II de la directiva, que suman 18 sectores considerados «esenciales» o «importantes»:
- Anexo I (sectores de alta criticidad): energía, transporte, banca, infraestructuras de los mercados financieros, sanidad, agua potable, aguas residuales, infraestructuras digitales, gestión de servicios TIC entre empresas (por ejemplo, proveedores de servicios gestionados y de ciberseguridad), administración pública y espacio.
- Anexo II (otros sectores críticos): servicios postales y de mensajería, gestión de residuos, productos químicos, alimentación, fabricación de determinados productos (productos sanitarios, electrónica, maquinaria, vehículos), proveedores digitales (mercados online, buscadores, redes sociales) e investigación.
Excepciones para entidades más pequeñas
Determinadas actividades quedan obligadas independientemente de su tamaño, como los proveedores de servicios DNS, los registros de nombres de dominio de primer nivel (TLD), los prestadores de servicios de confianza cualificados o los proveedores de comunicaciones electrónicas públicas, entre otras excepciones previstas por la propia norma.
Si tu negocio no cumple el criterio de tamaño ni opera en ninguno de estos sectores, no estás obligado de forma directa por NIS2. Eso no significa que la norma no tenga ningún efecto sobre ti, como explicamos a continuación.
El efecto cadena: por qué puede afectarte aunque no estés obligado directamente
Uno de los efectos menos comentados de NIS2 es su impacto sobre las cadenas de suministro. La directiva obliga a las entidades sujetas a ella a evaluar y supervisar la ciberseguridad de sus proveedores críticos, y en la práctica eso se traduce en cláusulas contractuales cada vez más habituales: requisitos de seguridad concretos, obligación de notificar incidentes que puedan afectar al cliente o incluso la exigencia de certificaciones como ISO 27001 o el Esquema Nacional de Seguridad para mantener la relación comercial o participar en una licitación.
Si tu pyme trabaja como proveedora de una empresa grande de alguno de los sectores regulados, es muy probable que empieces a notar estas exigencias en tus contratos, aunque no superes los umbrales de aplicación directa. En ese caso, una auditoría de ciberseguridad para pymes puede ayudarte a identificar y documentar tu nivel real de cumplimiento antes de que un cliente te lo exija.
En qué punto está la transposición de NIS2 en España
NIS2 sigue sin estar transpuesta en España. El plazo europeo venció el 17 de octubre de 2024. El Consejo de Ministros aprobó en enero de 2025 el anteproyecto de la Ley de Coordinación y Gobernanza de la Ciberseguridad, el texto llamado a incorporar la directiva al ordenamiento español, crear el Centro Nacional de Ciberseguridad (CNC) como autoridad de referencia y repartir las competencias de supervisión por sectores.
A mediados de septiembre de 2026 esa ley sigue sin publicarse en el BOE, y en julio de 2026 la Comisión Europea decidió llevar a España ante el Tribunal de Justicia de la UE por este retraso. Mientras tanto sigue vigente el Real Decreto-ley 12/2018, que transpuso la directiva NIS original.
Hay un matiz legal relevante: que la ley nacional no se haya publicado no significa que las obligaciones derivadas de la directiva carezcan de todo efecto, especialmente para las administraciones públicas. Aun así, la exigibilidad plena y el régimen sancionador nacional completo dependen de la aprobación de esa ley.
Las obligaciones principales que exige NIS2
Aunque el desarrollo normativo español sigue en marcha, la directiva (art. 21) establece con claridad las áreas mínimas de gestión de riesgos que las entidades obligadas deben tener documentadas y operativas:
- Políticas de análisis de riesgos y seguridad de los sistemas de información.
- Gestión de incidentes, con capacidad real de detección, respuesta y recuperación. Una herramienta de monitorización puede ayudarte, y nuestra comparativa de mejores antivirus para pymes recoge soluciones con detección y respuesta (EDR).
- Continuidad de negocio, incluyendo copias de seguridad y planes de recuperación ante desastres. Te ayudan nuestra guía de software de backup en la nube para pymes y el plan de contingencia ante un ciberataque.
- Seguridad de la cadena de suministro, evaluando y supervisando a proveedores críticos.
- Seguridad en la adquisición, desarrollo y mantenimiento de sistemas.
- Políticas de evaluación de la eficacia de las medidas de gestión de riesgos.
- Formación en ciberseguridad, no como acción puntual sino como programa continuo, dirigido tanto a empleados como, de forma explícita, a los órganos de dirección.
- Criptografía y cifrado, cuando resulte apropiado según el riesgo.
- Seguridad de los recursos humanos, control de acceso y gestión de activos. Un gestor de contraseñas para empresas es una base práctica para el control de accesos.
- Autenticación multifactor o soluciones de acceso seguro continuo, cuando sea pertinente. Te lo explicamos en nuestra guía de ciberseguridad para autónomos.
Notificación de incidentes: los plazos que hay que conocer
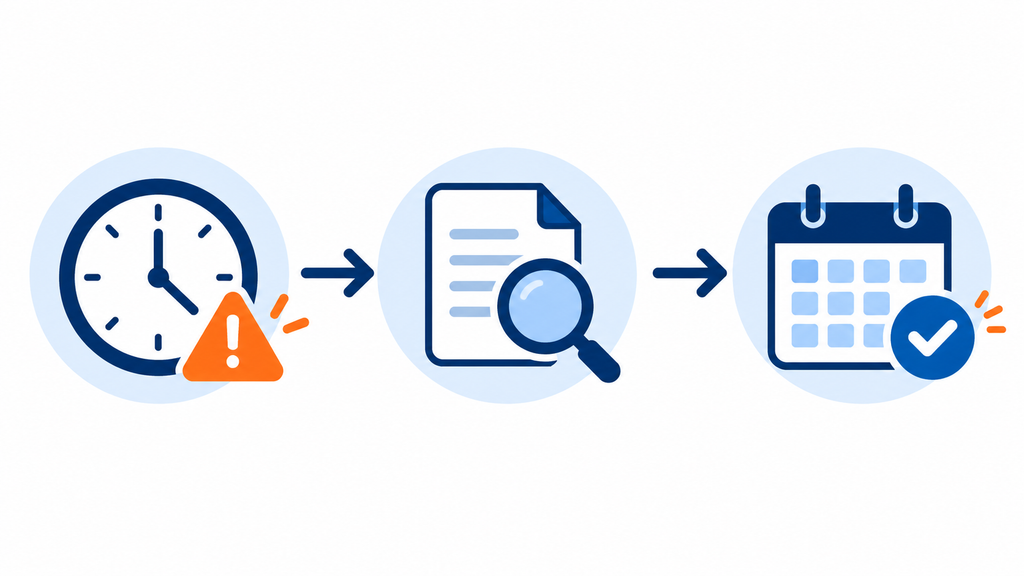
NIS2 establece un régimen de notificación de incidentes significativos en tres fases, con plazos estrictos:
| Fase | Plazo | Qué hay que comunicar |
|---|---|---|
| Alerta temprana | En menos de 24 horas desde que se tiene conocimiento del incidente | Aviso preliminar a la autoridad competente |
| Notificación del incidente | En 72 horas | Evaluación inicial de la gravedad y el impacto |
| Informe final | En el plazo de un mes desde la notificación del incidente | Análisis detallado de causas, impacto y medidas de mitigación |
El incumplimiento de estos plazos es sancionable por sí solo, con independencia de cómo termine resolviéndose el incidente. Esta obligación es además independiente de la notificación de brechas de datos personales a la AEPD que exige el RGPD: un mismo incidente puede activar ambas a la vez.
Responsabilidad personal de los directivos
Uno de los cambios más significativos frente a la normativa anterior es que NIS2 responsabiliza directamente a los órganos de dirección de las entidades obligadas. Deben aprobar y supervisar las medidas de gestión de riesgos, y están obligados a recibir formación específica para entender los riesgos a los que se enfrenta la organización.
En caso de incumplimiento grave, la directiva prevé que los directivos puedan ser considerados responsables. Para las entidades esenciales, y como medida de último recurso, las autoridades pueden solicitar que se inhabilite temporalmente al director general o al representante legal para ejercer funciones directivas en esa entidad.
Sanciones previstas por NIS2
El régimen sancionador distingue entre entidades esenciales e importantes. La directiva exige que el importe máximo de las multas sea, como mínimo, el que figura en esta tabla, y cada Estado miembro fija sus cuantías concretas en su ley nacional:
| Tipo de entidad | Multa máxima exigida por la directiva | Otras medidas |
|---|---|---|
| Entidades esenciales | Al menos 10 millones de euros o el 2 % de la facturación mundial anual (la cifra mayor) | Posible inhabilitación temporal de directivos como último recurso |
| Entidades importantes | Al menos 7 millones de euros o el 1,4 % de la facturación mundial anual (la cifra mayor) | Supervisión principalmente reactiva, tras indicios de incumplimiento |
Para hacerte una idea de cómo aplica la AEPD su régimen sancionador en una materia afín, repasaremos casos reales en una guía sobre sanciones por incumplimiento del RGPD.
La relación entre NIS2, el ENS y la certificación ISO 27001
Si tu empresa ya cumple el Esquema Nacional de Seguridad (obligatorio para proveedores del sector público), tendrás mucho camino recorrido, dado el elevado grado de coincidencia entre ambos marcos. De forma similar, la certificación ISO 27001 no garantiza automáticamente el cumplimiento de NIS2, pero proporciona un marco sistemático reconocido internacionalmente que reduce de forma notable el esfuerzo necesario para alcanzarlo, y es compatible con otras normativas como el RGPD.
Qué hacer si no tienes claro si NIS2 te afecta
- Revisa si tu negocio supera los umbrales de tamaño (50 empleados o 10 millones de euros de facturación o balance).
- Comprueba si tu actividad principal encaja en alguno de los 18 sectores de los Anexos I y II de la directiva.
- Aunque no te afecte de forma directa, revisa si eres proveedor de alguna entidad obligada, porque es probable que empieces a recibir requisitos contractuales en un plazo relativamente corto.
- Si trabajas con la administración pública, revisa en paralelo tus obligaciones bajo el Esquema Nacional de Seguridad, con el que NIS2 comparte gran parte de su enfoque.
- Ante cualquier duda razonable, una consulta puntual con un profesional especializado en cumplimiento normativo es una inversión pequeña frente al riesgo de un incumplimiento no detectado, sobre todo mientras el desarrollo normativo español sigue evolucionando.
Preguntas frecuentes
Es la Directiva (UE) 2022/2555, la norma europea que eleva y homogeneiza el nivel de ciberseguridad en la Unión. Sustituye a la directiva NIS de 2016, amplía el número de organizaciones obligadas y endurece las exigencias técnicas y el régimen sancionador.
En general, a medianas y grandes empresas (50 o más empleados, o más de 10 millones de euros de facturación o balance) que operen en alguno de los 18 sectores esenciales o importantes que recogen sus anexos. Algunas entidades, como los proveedores de DNS, quedan obligadas con independencia de su tamaño.
La directiva exige multas máximas de al menos 10 millones de euros o el 2 % de la facturación mundial anual para las entidades esenciales, y de al menos 7 millones o el 1,4 % para las importantes. Cada Estado miembro fija sus cuantías en su ley nacional.
La directiva está en vigor a nivel europeo, pero España todavía no ha publicado la ley que la transpone. Mientras tanto sigue vigente el Real Decreto-ley 12/2018, que incorporó la directiva NIS anterior.
Consejo de PymeCiber
No esperes a que una ley te obligue para ordenar tu seguridad. Si alguno de tus clientes grandes ya te ha pedido cuestionarios o requisitos de ciberseguridad, empieza por lo básico: contraseñas únicas con gestor, doble factor de autenticación, copias de seguridad probadas y un plan de respuesta a incidentes por escrito. Son las medidas que más te piden y las que antes puedes demostrar.
Conclusión
NIS2 es el cambio regulatorio más ambicioso en ciberseguridad que ha vivido el tejido empresarial europeo en la última década, con un alcance que va mucho más allá de los grandes operadores de infraestructuras críticas a los que solía asociarse este tipo de normativa. Para la mayoría de autónomos y pequeñas pymes españolas, la aplicación directa sigue siendo la excepción más que la regla, pero su efecto indirecto a través de las cadenas de suministro ya se nota y previsiblemente irá a más cuando se complete la transposición en España. Conocer sus líneas generales, aunque tu negocio no esté obligado hoy, te prepara mejor para lo que probablemente llegará mañana en forma de requisitos contractuales de tus propios clientes.
Esta guía ha sido elaborada por el equipo de PymeCiber con un enfoque práctico para autónomos y pequeñas empresas, a partir del texto oficial de la Directiva (UE) 2022/2555 y de información pública sobre el estado de su transposición en España. Para el marco nacional también tenemos en cuenta el Real Decreto 311/2022 del Esquema Nacional de Seguridad y las guías de la AEPD.
El proceso de transposición de NIS2 a la legislación española sigue en marcha, por lo que los datos de este artículo pueden quedar desfasados. La información tiene carácter divulgativo y no sustituye el asesoramiento de un profesional si tu negocio puede estar afectado.
Última revisión: octubre de 2026.
Enlaces externos
- Directiva NIS2 (UE) 2022/2555:
https://eurlex.europa.eu/eli/dir/2022/2555/oj - ENS, Real Decreto 311/2022 (BOE):
https://www.boe.es/buscar/act.php?id=BOE-A-2022-7191 - AEPD:
https://www.aepd.es/ - ENISA:
https://www.enisa.europa.eu/